En dimgest llevamos más de 20 años ofreciendo servicios informáticos a empresas, con especial atención al mantenimiento, soporte técnico y gestión de infraestructuras TIC. Sabemos que proteger la información corporativa es una preocupación importante para cualquier negocio, especialmente ante amenazas como el phishing. Por eso, queremos ayudarte a reconocer los ataques más habituales y conocer las medidas para prevenirlos, desde nuestra experiencia profesional en dimgest.
¿Qué es el phishing y cómo funciona?
El phishing es una técnica de ingeniería social mediante la cual los ciberdelincuentes intentan obtener contraseñas, datos bancarios u otra información confidencial. Para conseguirlo, suplantan la identidad de empresas, entidades financieras o personas de confianza.
Generalmente, utilizan comunicaciones que aparentan ser legítimas y solicitan realizar alguna acción: acceder a un enlace, descargar un archivo, verificar una cuenta o facilitar información.
Aunque existen diferentes tipos de phishing, todos comparten un objetivo: conseguir que la víctima actúe confiando en una identidad falsa.
¿Cuáles son los principales tipos de phishing? Ejemplos prácticos
Los ataques pueden clasificarse según el canal utilizado, el destinatario y la técnica de engaño. Estos son los siete más representativos, acompañados de ejemplos simulados para reconocerlos fácilmente.
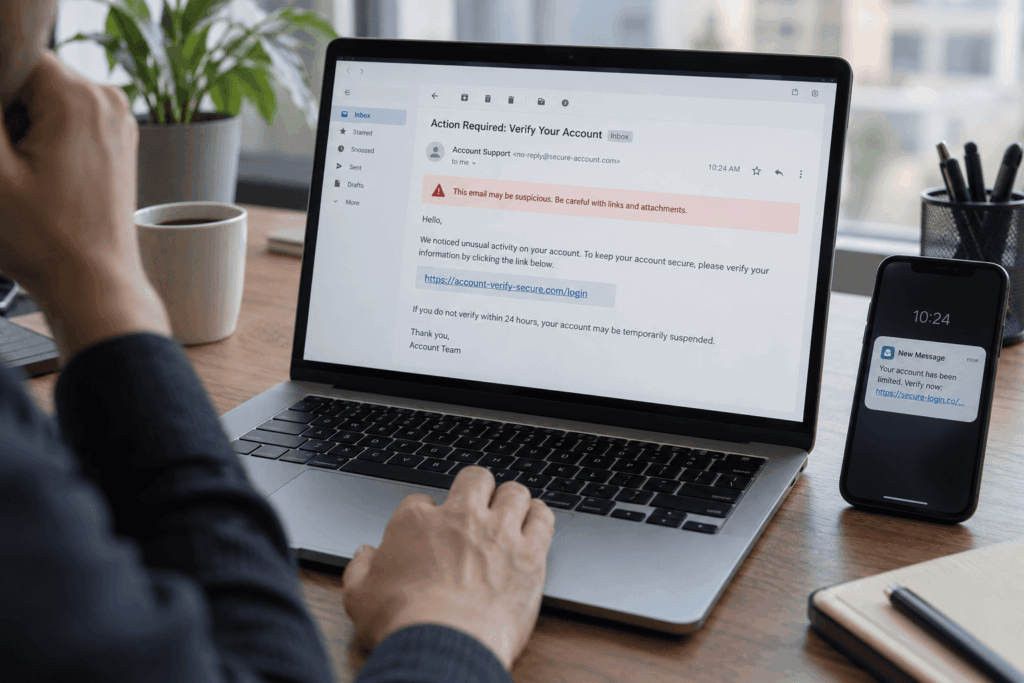
1. Phishing por correo electrónico
Es una de las modalidades más conocidas. Consiste en enviar correos fraudulentos que aparentan proceder de bancos, proveedores o plataformas digitales.
Ejemplo de correo fraudulento:
De: Soporte Microsoft 365 (seguridad@acceso-m365.example)
Asunto: Tu cuenta será suspendida
Hemos detectado un problema de seguridad en tu cuenta. Para evitar su suspensión, verifica tus credenciales antes de 24 horas.
[Actualizar contraseña]
Señal de alerta: utiliza la urgencia y un remitente que imita a Microsoft para conseguir las credenciales del usuario.
2. Spear phishing
Este tipo de phishing se dirige a personas o empresas concretas. Los atacantes utilizan información sobre la víctima para elaborar mensajes personalizados.
Ejemplo de correo fraudulento:
De: Departamento de facturación
Asunto: Cambio de cuenta bancaria
Buenos días, Laura:
Hemos actualizado nuestra cuenta bancaria. Para la factura pendiente de este mes, utiliza los nuevos datos que encontrarás en el documento adjunto.
Gracias y un saludo.
Señal de alerta: solicita modificar un procedimiento de pago habitual. Debemos verificar cualquier cambio bancario mediante otro canal.
3. Whaling
Es una variante del spear phishing dirigida a directivos, gerentes o responsables financieros, que suelen disponer de acceso a información sensible o capacidad para autorizar pagos.
Ejemplo de mensaje fraudulento:
De: Dirección General
Marta, necesito que realices una transferencia de 8.450 € antes de las 14:00.
Es una operación confidencial. No lo comentes con nadie todavía. Después te explico los detalles.
Señal de alerta: combina autoridad, urgencia y confidencialidad para evitar comprobaciones.
4. Smishing
El smishing utiliza mensajes SMS o aplicaciones de mensajería para distribuir enlaces fraudulentos.
Ejemplo de SMS:
📦 Aviso de entrega
No hemos podido entregar su paquete debido a una dirección incompleta.
Actualice sus datos para evitar su devolución:
seguimiento-paquete.example
Señal de alerta: incluye un enlace sospechoso para resolver una supuesta incidencia con una entrega.
5. Vishing
En este tipo de phishing, el engaño se produce mediante llamadas telefónicas. El atacante suplanta a una entidad o departamento técnico para obtener información.
Ejemplo de llamada:
📞 Supuesto soporte informático:
«Buenos días, le llamamos del departamento de informática. Hemos detectado actividad sospechosa en su ordenador. Necesitamos que nos facilite el código que acaba de recibir por SMS para verificar su identidad».
Señal de alerta: solicita un código de autenticación que no debemos compartir con un interlocutor no verificado.
6. Quishing
El quishing utiliza códigos QR que dirigen a páginas fraudulentas. Pueden encontrarse en correos, documentos o carteles físicos.
Ejemplo de cartel fraudulento:
🅿️ PAGO DEL APARCAMIENTO
Escanea el código QR para abonar tu estacionamiento.
Introduce los datos de tu tarjeta para completar el pago.
Señal de alerta: el código puede haber sido sustituido y llevar a una web falsa. Conviene verificar siempre la dirección de destino.
7. Clone phishing
Consiste en copiar un correo legítimo y sustituir alguno de sus enlaces o archivos adjuntos por contenido malicioso.
Ejemplo de correo fraudulento:
De: Tu proveedor habitual
Asunto: Reenvío de factura de septiembre
Buenos días:
Te volvemos a enviar la factura correspondiente al mes pasado. Hemos corregido un pequeño error en el documento.
Puedes descargar la nueva versión desde el archivo adjunto.
Señal de alerta: el correo reproduce una comunicación conocida, pero incorpora un adjunto diferente y potencialmente malicioso.
Todos los mensajes anteriores son simulaciones educativas y utilizan direcciones ficticias.
Tabla comparativa de los diferentes tipos de phishing
Para identificar rápidamente las diferencias entre las principales modalidades, podemos resumirlas de la siguiente manera:
| Tipo de phishing | Canal o técnica | Objetivo habitual |
|---|---|---|
| Phishing tradicional | Correo electrónico | Robar credenciales |
| Spear phishing | Mensaje personalizado | Engañar a una persona concreta |
| Whaling | Suplantación dirigida a directivos | Conseguir pagos o información |
| Smishing | SMS y mensajería | Capturar datos mediante enlaces |
| Vishing | Llamadas telefónicas | Obtener información confidencial |
| Quishing | Códigos QR | Redirigir a webs fraudulentas |
| Clone phishing | Copia de correos legítimos | Conseguir descargas o accesos |
Existen otras técnicas relacionadas, como el pharming, que manipula mecanismos de navegación para redirigir a páginas fraudulentas, y el fraude del correo corporativo (BEC), que puede utilizar suplantaciones para solicitar transferencias.
Lo importante es comprender que los ataques no siempre llegan por correo electrónico. También pueden aparecer en comunicaciones telefónicas, mensajes móviles o procesos habituales de la empresa.
¿Cómo identificar un intento de phishing?
Aunque algunos mensajes fraudulentos están muy elaborados, existen señales que nos ayudan a reconocer posibles engaños antes de comprometer nuestra información.
Entre las más habituales encontramos:
- Remitentes sospechosos: direcciones que imitan dominios oficiales.
- Urgencia injustificada: amenazas de bloqueo o solicitudes inmediatas.
- Enlaces desconocidos: direcciones diferentes a las webs oficiales.
- Archivos inesperados: documentos que no habíamos solicitado.
- Peticiones confidenciales: contraseñas, códigos de verificación o datos bancarios.
- Cambios de procedimientos: solicitudes inusuales para modificar pagos o accesos.
Debemos recordar que un mensaje sin errores ortográficos también puede ser fraudulento. Los atacantes pueden reproducir la apariencia y el lenguaje de comunicaciones empresariales auténticas.
Ante cualquier duda, recomendamos contactar directamente con la organización mediante sus canales oficiales, sin utilizar los enlaces o teléfonos incluidos en el mensaje sospechoso.
¿Cómo proteger una empresa frente a los distintos tipos de phishing?
La prevención requiere combinar medidas técnicas con buenas prácticas de los empleados. Ninguna herramienta de seguridad elimina por completo el riesgo de sufrir un engaño.
Estas son las principales recomendaciones:
- Activar la autenticación multifactor (MFA): añade una capa de protección a las cuentas corporativas.
- Mantener sistemas y aplicaciones actualizados: reduce la exposición a vulnerabilidades conocidas.
- Configurar filtros de correo: utilizar antispam y mecanismos como SPF, DKIM y DMARC.
- Formar a los empleados: enseñarles a reconocer mensajes sospechosos y comunicar incidencias.
- Limitar los permisos: evitar accesos innecesarios a información sensible.
- Realizar copias de seguridad: facilitar la recuperación de información ante incidentes que provoquen pérdida de datos.
También conviene establecer procedimientos de verificación para transferencias y cambios de cuentas bancarias, especialmente en departamentos de administración y finanzas.
En dimgest ofrecemos servicios de mantenimiento informático, administración de redes y soporte técnico para empresas. Si quieres revisar el estado de tu infraestructura, puedes conocer nuestro servicio de mantenimiento y soporte informático.
¿Qué hacer si has sufrido algún tipo de phishing?
Si has pulsado un enlace fraudulento, descargado un archivo sospechoso o facilitado información confidencial, lo primero es comunicar la incidencia al responsable informático.
Si has introducido una contraseña, debes cambiarla desde un dispositivo de confianza, cerrar las sesiones abiertas y revisar los posibles accesos no autorizados. Si sospechas que has instalado software malicioso, solicita una revisión técnica y evita seguir utilizando el dispositivo hasta recibir indicaciones.
Cuando exista una transferencia fraudulenta o exposición de datos bancarios, contacta inmediatamente con tu entidad financiera. También recomendamos conservar los mensajes y evidencias para facilitar el análisis del incidente.
Si pueden haberse comprometido datos personales, la empresa deberá evaluar si existe una brecha de seguridad y qué obligaciones legales de notificación corresponden.
¿Por qué es importante conocer los tipos de phishing en las empresas?
Un ataque puede comenzar con una sola cuenta comprometida y afectar posteriormente a documentos, comunicaciones o procesos internos.
Entre sus posibles consecuencias encontramos pérdidas económicas, accesos no autorizados, suplantación de empleados y paralización temporal de determinadas actividades.
Por eso, conocer los tipos de phishing ayuda a establecer procedimientos preventivos y a que los trabajadores sepan cómo reaccionar ante comunicaciones sospechosas.
Protege tus sistemas informáticos con dimgest
Reconocer los diferentes tipos de phishing es importante para reducir riesgos, pero también necesitamos mantener nuestros equipos, redes y sistemas correctamente gestionados.
En dimgest, desde Granollers, ayudamos a las empresas con el mantenimiento informático, la administración de sistemas y la resolución de incidencias, mediante soporte remoto y presencial.
¿Quieres mejorar el mantenimiento y la gestión informática de tu empresa? Contacta con dimgest y estudiaremos tus necesidades para ayudarte a encontrar la solución más adecuada.